
21 de octubre de 2026
Qué son SPF, DKIM y DMARC y por qué tu correo los necesita
Desde el 1 de febrero de 2024, Gmail exige que todo remitente tenga configurado SPF o DKIM, y a quien le envía más de 5.000 mensajes diarios le pide los tres a la vez, SPF, DKIM y DMARC. Quien no cumple puede ver sus correos marcados como spam o rechazados.
Son tres registros que se añaden al DNS, la libreta de direcciones de internet donde se indica qué servidores corresponden a tu dominio. Sirven para que quien recibe un mensaje de [email protected] pueda comprobar que lo ha enviado de verdad quien aparece como remitente. Explicamos qué hace cada uno y en qué orden conviene configurarlos.
Tabla de contenidos
Qué comprueba cada protocolo
El campo remitente de un correo se puede escribir a mano, igual que el remitente de un sobre, así que sin comprobaciones cualquiera podría enviar un mensaje como si fuera tuyo. SPF, DKIM y DMARC son esas comprobaciones, y cada una verifica algo distinto.
SPF
SPF (Sender Policy Framework) es un registro de tipo TXT, un campo de texto de la zona DNS, que enumera los servidores autorizados a enviar correo con tu dominio. El servidor que recibe el mensaje mira desde dónde llega y lo contrasta con esa lista. Cada dominio admite un único registro SPF y un máximo de 10 consultas DNS, que son las referencias a otros servicios incluidas en él, como tu plataforma de boletines. Si se supera ese límite, el registro deja de funcionar.
DKIM
DKIM (DomainKeys Identified Mail) añade a cada mensaje una firma digital creada con una clave privada que solo conoce tu servidor de correo. El receptor busca la clave pública en un registro DNS con la forma selector._domainkey.tudominio.com y comprueba que la firma cuadra, lo que demuestra que el mensaje sale de tu dominio y que nadie lo ha modificado por el camino. El selector es un nombre que identifica la clave y permite tener varias a la vez, para cambiarlas sin interrumpir el envío. Google admite claves de 1024 bits como mínimo y recomienda las de 2048 bits.
DMARC
DMARC (Domain-based Message Authentication, Reporting and Conformance) usa los resultados de SPF y DKIM y exige que al menos uno coincida con el dominio del campo De, el que ve el destinatario. Si ninguno coincide, el registro DMARC, que se publica en _dmarc.tudominio.com, le dice al receptor qué hacer. Hay tres políticas posibles, none para solo vigilar, quarantine para mandar el mensaje a spam y reject para rechazarlo. Con la etiqueta rua indicas la dirección donde los servidores receptores te envían informes periódicos de quién ha mandado correo con tu dominio. La especificación vigente es la RFC 9989, publicada en mayo de 2026, que sustituye a la RFC 7489 de 2015.
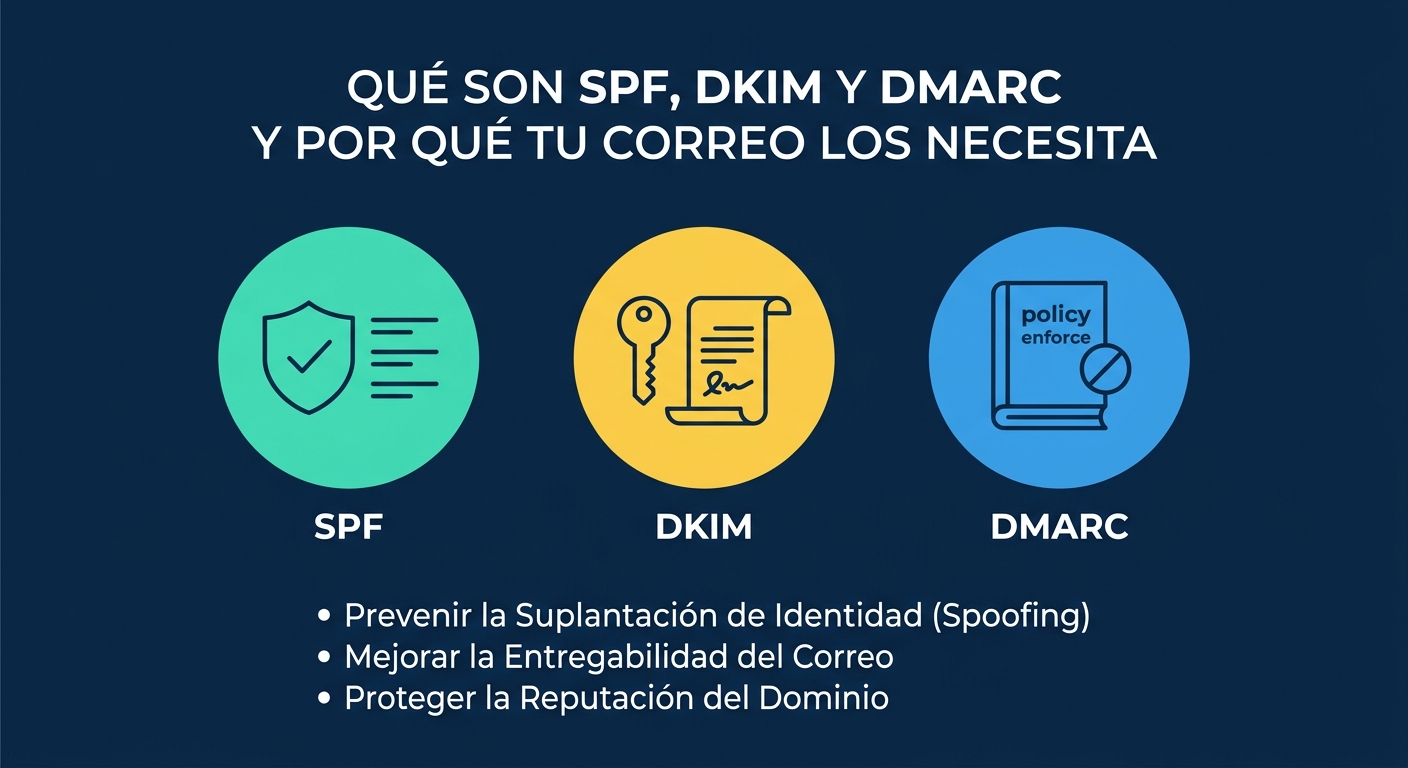
Por qué tu correo puede acabar en spam o suplantado
Un autónomo que envía presupuestos desde un buzón con su propio dominio, como los de nuestro Correo Profesional, depende de que los servidores receptores se fíen de ese dominio. Según las directrices de Google para remitentes, un mensaje sin autenticar puede acabar en spam o ser rechazado con el error 5.7.26.
Si envías más de 5.000 mensajes al día a cuentas de Gmail, las exigencias suben. Necesitas SPF, DKIM y DMARC (basta con la política none), que el dominio del campo De coincida con el autenticado, un enlace de baja con un solo clic y una tasa de spam por debajo del 0,30 %, con 0,10 % como cifra recomendada.
DMARC evita que alguien envíe correos desde [email protected] sin que el receptor lo detecte. No cubre los dominios parecidos, como tudominio-facturas.com, ni el nombre visible del remitente, y que un mensaje pase DMARC no significa que su contenido sea seguro. El INCIBE incluye estas tres medidas entre las recomendaciones para proteger el dominio de correo de una empresa.
Cómo configurarlos en el DNS sin romper el correo
Los tres se publican como registros TXT en la zona DNS, que se gestiona desde el panel de tu dominio. El orden importa, porque un DMARC estricto sin SPF ni DKIM bien montados rechazaría tus propios mensajes.
- SPF primero. Crea un único registro que incluya tu servidor de correo y cada servicio que envíe en tu nombre, como la web, la facturación o el programa de boletines. Empieza con ~all, que marca como sospechoso lo que no figure en la lista, y pasa a -all, que lo rechaza, cuando estés seguro de que no falta ningún servicio.
- DKIM después. Actívalo en tu servicio de correo, que te dará el selector y la clave pública para copiar en el DNS. Si usas otra herramienta de envío, como una de Email Marketing, tiene que firmar con la clave de tu dominio.
- DMARC al final, en modo vigilancia. Publica la política none con una dirección rua y lee los informes antes de endurecerla. La RFC 9989 prevé que este análisis pueda llevar muchos meses, y exige que un dominio con política reject use DKIM y no dependa solo de SPF.
Para comprobar el resultado, envía un mensaje a una cuenta de Gmail, abre el menú de los tres puntos, elige Mostrar original y busca SPF, DKIM y DMARC con el resultado PASS.

Déjanos un comentario o cuéntanos algo.