
23 de septiembre de 2026
Ciberataques a pymes en 2025
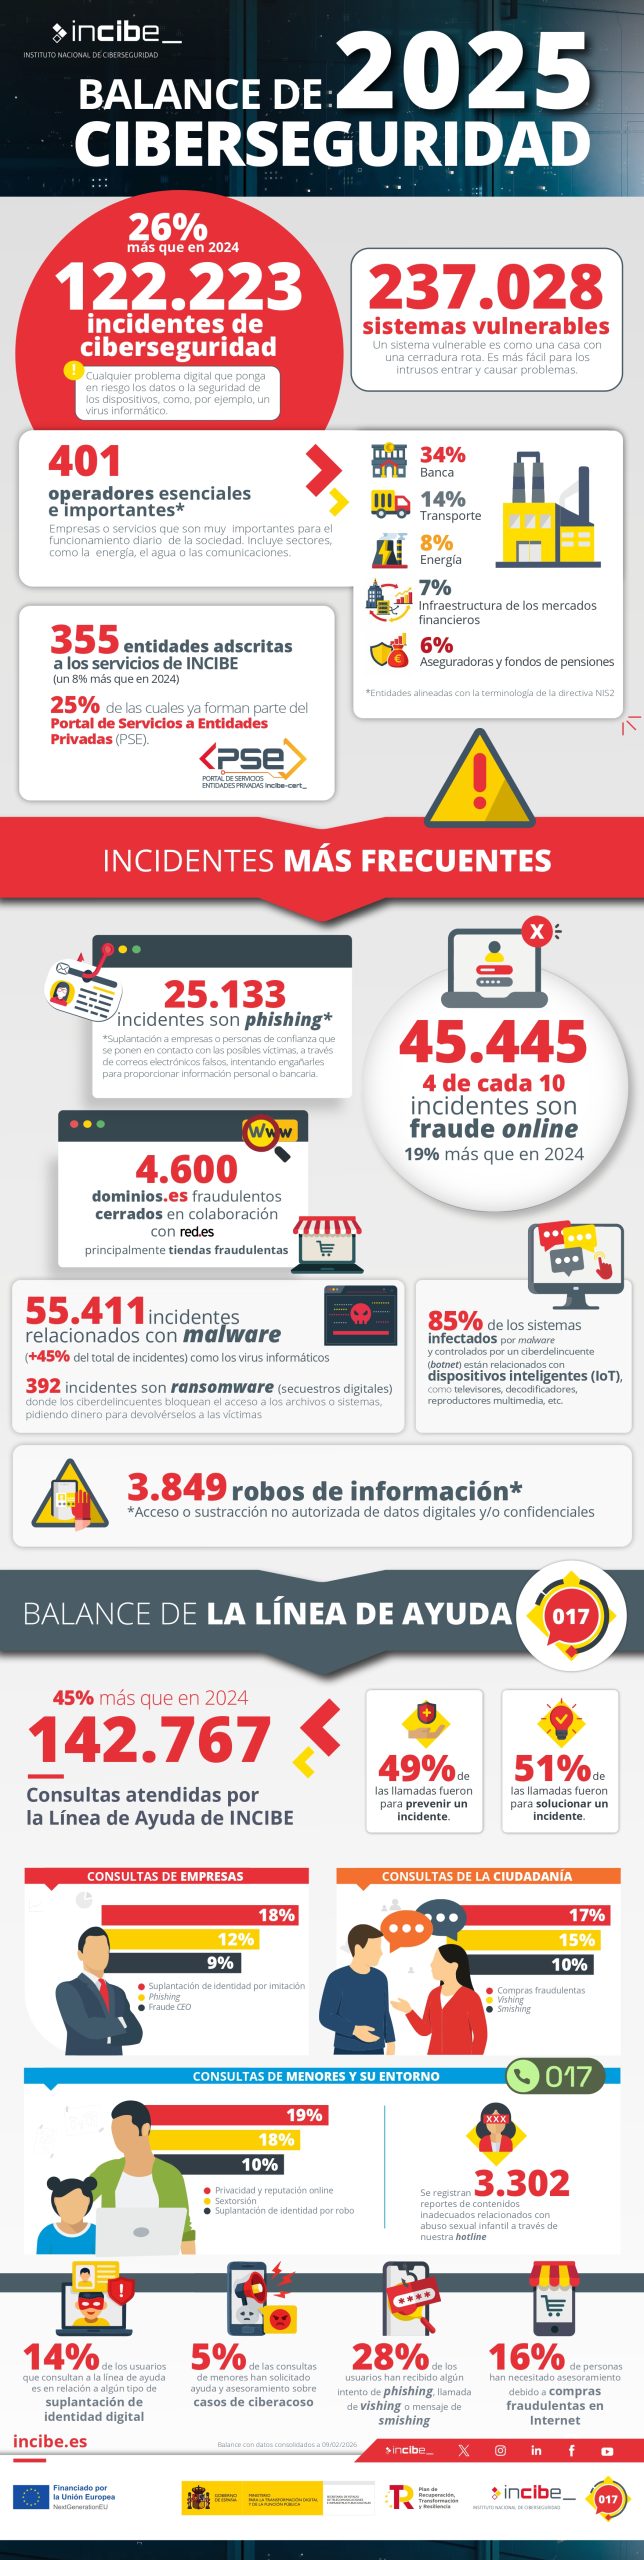
El Balance de Ciberseguridad 2025 de INCIBE recoge 122.223 incidentes gestionados el año pasado, un 26% más que en 2024. El único desglose por sectores que incluye la nota oficial corresponde a los operadores esenciales que regula la directiva NIS2, con la banca a la cabeza.
Los ciberataques a pymes no tienen un apartado propio en esta edición. Lo que les afecta está en los tipos de ataque que recoge el informe y en las consultas que las empresas hicieron al 017, la línea de ayuda del organismo.
Tabla de contenidos
Las cifras de 2025 y el dato que no aparece
El malware fue la categoría con más incidentes, con 55.411 casos. Es el nombre genérico de los programas maliciosos, puede ser un virus o un troyano que roba contraseñas. Dentro de esa cifra, INCIBE contabiliza 392 casos de ransomware, un programa que bloquea los archivos de la víctima y pide un rescate por devolverlos.
El fraude online acumuló 45.445 incidentes, un 19% más que el año anterior, y supone cuatro de cada diez casos gestionados. La técnica más frecuente dentro del fraude es el phishing, con 25.133 casos.
Lo que no trae esta edición es el reparto entre ciudadanía y empresas. Para medir los ciberataques a pymes, el dato oficial más reciente sigue siendo el del balance de 2024. Ese año se atribuyeron a empresas 31.540 incidentes, el 32,4% del total, en una categoría que incluye a pymes y autónomos.
Phishing y fraude del CEO, los engaños que llegan por correo
El phishing es un correo que se hace pasar por un banco o por un proveedor para que abras un enlace o entregues tus contraseñas. El fraude del CEO es una variante dirigida a empresas, y en 2025 supuso el 9% de las consultas de empresas al 017.
Según el avance del primer semestre de 2026 publicado por el Ministerio para la Transformación Digital, tres de cada diez consultas de empresas al 017 tuvieron que ver con phishing o con sus versiones por SMS (smishing) y por teléfono (vishing). El fraude del CEO supuso un 9,8%.
Cualquier orden de pago que llegue por correo se confirma por otra vía antes de ejecutarla, con una llamada al número que ya tenías guardado y no al que aparezca en el mensaje.
En el lado técnico, un correo profesional con tu propio dominio permite activar SPF, DKIM y DMARC. Son registros de autenticación que se utilizan para que los servidores de tus clientes y proveedores comprueben si un mensaje con tu dominio sale de verdad de tu empresa, y lo rechacen si no es así. Con una cuenta gratuita no tienes un dominio propio que proteger, y cualquiera puede abrir otra con un nombre parecido al tuyo.
Cuando el suplantado es tu negocio
En colaboración con Red.es, INCIBE consiguió en 2025 el cierre de 4.600 dominios .es potencialmente fraudulentos, la mayoría tiendas online falsas. Una tienda clonada copia el diseño y los productos de una real en un dominio casi idéntico y cobra pedidos que nunca envía. Quien compra en la copia reclama después a la tienda original, que no ha recibido ni el pedido ni el dinero.
En el primer semestre de 2026, el 20% de las consultas de empresas al 017 fue por suplantación de identidad. El Ministerio la describe como una web o un perfil falso en redes sociales que copia los de la empresa.
Una medida preventiva es registrar las variantes más evidentes de tu dominio, como la otra extensión (.es o .com) o las erratas de tecleo más probables, para que nadie pueda usarlas. Si encuentras una copia, el 017 atiende este tipo de casos.
Para frenar los SMS que se hacen pasar por empresas, desde el 15 de septiembre de 2026 las operadoras tienen que bloquear los mensajes cuyo remitente sea un alias no inscrito en el Registro de alias de la CNMC. El alias es el nombre de la empresa que aparece como remitente en lugar de un número. Si tu negocio envía recordatorios de cita o avisos de pedido con su nombre como remitente, tiene que registrarlo. Los mensajes sin alias siguen llegando, y los alias nuevos pueden inscribirse en cualquier momento.
237.028 sistemas vulnerables: el riesgo de no actualizar
INCIBE detectó en 2025 237.028 sistemas vulnerables, un 29% más que el año anterior, y avisó a sus responsables. Son equipos conectados a internet con fallos de seguridad conocidos que un atacante puede aprovechar para entrar.
El balance señala que el 85% de las botnets detectadas (redes de equipos infectados que un delincuente controla a distancia) están ligadas a dispositivos inteligentes como televisores o decodificadores.
Cada uno de los 392 casos de ransomware deja a la empresa sin acceso a sus archivos hasta que consigue restaurarlos. En este caso guardar una copia de seguridad guardada fuera del equipo principal permite recuperar los archivos sin tener que pagar el rescate.
Si vas a contratar o cambiar de hosting, pregunta quién se encarga de actualizar el servidor y cada cuánto se hacen copias de seguridad de tu web.
Una línea gratuita para consultar antes y después de un ataque
El 017 recibió 142.767 consultas en 2025, un 44,9% más que en 2024. El 49% fueron preventivas, de personas y empresas que preguntaron antes de sufrir un incidente.
El servicio de INCIBE es gratuito y confidencial. Atiende a empresas y profesionales todos los días de 8:00 a 23:00 en el teléfono 017, por WhatsApp en el 900 116 117 y por Telegram en @INCIBE017.

Déjanos un comentario o cuéntanos algo.